Domain brunnen-bohrung.de kaufen?
Wir ziehen mit dem Projekt
brunnen-bohrung.de um.
Sind Sie am Kauf der Domain
brunnen-bohrung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain brunnen-bohrung.de kaufen?
Was kostet eine Bohrung für Grundwasser?
Was kostet eine Bohrung für Grundwasser? Die Kosten für eine Bohrung für Grundwasser können je nach Standort, Tiefe und Art der Bohrung variieren. In der Regel liegen die Kosten für eine Bohrung für Grundwasser zwischen einigen tausend bis zu mehreren zehntausend Euro. Es ist wichtig, dass man sich vorab über die genauen Kosten informiert und gegebenenfalls Angebote von verschiedenen Fachunternehmen einholt. Zudem können auch Genehmigungsgebühren und eventuelle Folgekosten für die Wassernutzung anfallen. **
Warum ist das Wasser aus Brunnen kein Trinkwasser?
Das Wasser aus Brunnen ist nicht automatisch Trinkwasser, da es möglicherweise Verunreinigungen wie Bakterien, Viren oder Schwermetalle enthalten kann. Um sicherzustellen, dass das Wasser trinkbar ist, müssen bestimmte Qualitätsstandards eingehalten werden, die durch regelmäßige Tests und Behandlungen gewährleistet werden. **
Ähnliche Suchbegriffe für Xdr
Top-Angebote
Produkte zum Begriff Xdr:
-
ZurHausen, Winfried: Lebendige Wasser. Wasserläufe und BrunnenLebendige Wasser. Wasserläufe und Brunnen , Sprudelnd, fließend, spritzend, schäumend - lebendiges Wasser bedeutet für jede Art von Garten ein ungemein schückendes Element. Wo genügend Platz zur Verfügung steht, kann ein Bachlauf mit Quelle einen Gartenbereich verzaubern, und ebenso verlangen Wasserspiele wie Springbrunnen oder Schalenbrunnen etwas Raum, um Wirkung zu erzielen. Aber auch in räumlich beschränktem Verhältnissen läßt sich das Thema Wasser realisieren: in Gestalt eines Wandbrunnens am Rand einer Terrasse, als Vogelbrunnen oder Tränke und im Innenraum in Form reizvoller Zimmerbrunnen. Der Autor zeigt die untenschiedlichen Gestaltungsmöglichkeiten für private wie öffentliche Bereiche auf. Praxiserprobte Informationen zur Technik veranschaulichen dem Fachmann wie dem handwerklich geschicktem Laien, worauf es bei der Planung und beim Bau von Brunnen und Wasserläufen ankommt. Wichtige Themen sind hier die Wahl der geeigneten Pumpe, das Verlegen von Wasser- und Elektroleitungen, die Installation einer Beleuchtung und die Wasserreinhaltung. , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 19980511, Produktform: Leinen, Autoren: ZurHausen, Winfried, Abbildungen: 85 Farbfotos, 42 Zeichn., Keyword: Garten; Amateur, Fachschema: Brunnen~Gartenteich - Schwimmteich~Teich / Gartenteich~Garten / Wassergarten~Wassergarten~Wasserspiel (Brunnen), Fachkategorie: Die Natur: Sachbuch, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Wassergärten und Gartenteiche, Thema: Orientieren, Text Sprache: ger, Seitenanzahl: 141, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Verlag Eugen Ulmer, Länge: 233, Breite: 177, Höhe: 17, Gewicht: 539, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der ewige BrunnenDer ewige Brunnen , Deutsche Gedichte aus zwölf Jahrhunderten , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20230316, Produktform: Leinen, Redaktion: Petersdorff, Dirk von, Seitenzahl/Blattzahl: 1167, Abbildungen: mit zahlreichen Vignetten, Keyword: Lyrik; nd; deutsch; Literatur; Klassiker; Lesebuch; Neuausgabe; Brentano; Bachmann; Goethe; Gernhardt; Luther; Udo Lindenberg; Anthologie; Songtexte; Jugend; Alter; Liebe; Aufbruch; Umbruch; Ermutigung; Trost; Natur; Lebenskunst; Lachen; politische Lyrik; Heimweh; Fernweh; Glaube; Zweifel, Fachschema: Anthologie / Belletristik / Lyrik~Literaturwissenschaft~Gedicht / Lyrik~Lyrik, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900)~Lyrik: Anthologien~Literaturwissenschaft: Lyrik und Dichter, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Klassische Lyrik, Lyrik bis 1900, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 216, Breite: 160, Höhe: 44, Gewicht: 1115, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Vorgänger: 2191848, Vorgänger EAN: 9783406676406 9783406536380 9783406041402, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286029128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...177,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...118,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist XDR?
Was ist XDR? XDR steht für Extended Detection and Response und ist eine Weiterentwicklung von traditionellen Sicherheitslösungen wie SIEM (Security Information and Event Management) und EDR (Endpoint Detection and Response). XDR integriert verschiedene Sicherheitsdatenquellen wie Endpunkte, Netzwerke und Cloud-Umgebungen, um ein umfassendes Bild der Bedrohungslandschaft zu erhalten. Durch die Analyse von Daten aus verschiedenen Quellen kann XDR fortschrittliche Angriffe erkennen, untersuchen und darauf reagieren. Unternehmen können so effektiver auf Sicherheitsvorfälle reagieren und ihre Sicherheitsmaßnahmen verbessern. **
-
Wie tief muss die Bohrung für einen Brunnen in der Regel sein und welche Materialien eignen sich am besten für eine effektive und dauerhafte Bohrung?
Die Tiefe einer Brunnenbohrung hängt von der Wasserschicht ab, aber in der Regel liegt sie zwischen 10 und 100 Metern. Am besten eignen sich für eine effektive und dauerhafte Bohrung Materialien wie Stahlrohre, Kunststoffrohre und Zement. Eine fachgerechte Installation und regelmäßige Wartung sind ebenfalls entscheidend für die Langlebigkeit des Brunnens. **
-
"Wie tief sollte die Bohrung für einen Brunnen in einer durchschnittlichen Gartenanlage sein?" "Was sind die grundlegenden Schritte für eine erfolgreiche Bohrung in felsigem Untergrund?"
Die Bohrung für einen Brunnen in einer Gartenanlage sollte in der Regel zwischen 10 und 30 Metern tief sein, abhängig von der Wasserversorgung in der Region. Die grundlegenden Schritte für eine erfolgreiche Bohrung in felsigem Untergrund sind die Standortauswahl, die richtige Ausrüstung und Technik für das Bohren sowie die Überprüfung der Wasserqualität und -menge nach Abschluss der Bohrung. **
-
Wie tief muss ein Brunnen gegraben werden, um ausreichend Wasser zu fördern? Gibt es spezielle Techniken, um die Bohrung effizienter zu gestalten?
Die Tiefe eines Brunnens hängt von der geologischen Beschaffenheit des Untergrunds ab. In der Regel muss ein Brunnen zwischen 10 und 100 Metern tief sein, um ausreichend Wasser zu fördern. Spezielle Techniken wie Kreiselpumpen oder Schlagbohrungen können die Effizienz der Bohrung verbessern. **
Was ist ein XDR Display?
Was ist ein XDR Display? Ein XDR Display ist ein Display mit extrem hoher Auflösung und Farbgenauigkeit, das von Apple entwickelt wurde. XDR steht für "Extreme Dynamic Range" und bezieht sich auf die Fähigkeit des Displays, einen breiten Kontrastumfang darzustellen. Dadurch werden sowohl dunkle als auch helle Bereiche eines Bildes mit hoher Detailtreue wiedergegeben. XDR Displays werden oft in professionellen Anwendungen wie der Videobearbeitung oder Fotografie eingesetzt, wo eine präzise Farbwiedergabe und Kontrastdarstellung entscheidend sind. **
Ist das Grundwasser aus Brunnen von Abwasserkosten befreit?
Die Kosten für die Abwasserentsorgung werden normalerweise nicht auf das Grundwasser aus Brunnen angewendet, da es sich um unbehandeltes Wasser handelt, das nicht in das Abwassersystem gelangt. Die Kosten für die Wassernutzung und gegebenenfalls für die Grundwasserentnahme können jedoch je nach lokalen Vorschriften und Gebührenordnungen anfallen. Es ist ratsam, sich bei den örtlichen Wasserbehörden oder der Gemeindeverwaltung über die genauen Kosten und Gebühren zu informieren. **
Top-Angebote
Produkte zum Begriff Xdr:
-
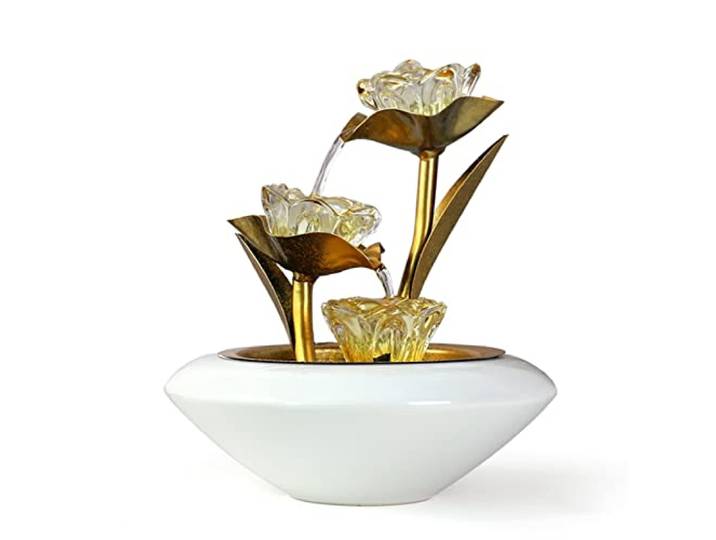
Tischbrunnen Desktop Brunnen Indoor Golden Lotus Brunnen Schlafzimmer Wohnzimmer Schmiedeeisen Lotus Wasser Desktop Brunnen Indoor Tischplatte Wasserbrunnen (A)Tischbrunnen Desktop Brunnen Indoor Golden Lotus Brunnen Schlafzimmer Wohnzimmer Schmiedeeisen Lotus Wasser Desktop Brunnen Indoor Tischplatte Wasserbrunnen (A). Entspannender Wasserfluss: Wasserkaskaden von jeder Ebene, um die Geräusche eines kleinen Wasserfalls nachzuahmen, verleiht Ihrem Wohnzimmer, Büro, Schlafzimmer oder überall dort, wo Sie eine entspannende Note hinzufügen möchten Bringen Sie ein ruhiges, zen-und dekoratives Gefühl in jeden Raum. Dieser Tischbrunnen ist aus Eisen + Keramik + Glas gefertigt und eignet sich für verschiedene Tischdekorationen. Maße (H x L x B): 28 x 25 x 25 cm. Desktop-Brunnendekorationen können für Fischzucht, Befeuchtung, Landschaftsbau, Basteldekorationen usw. verwendet werden. Perfekt für Schlafzimmer, Badezimmer, öffentliche Räume und mehr. Farbe:A170,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...150,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ZurHausen, Winfried: Lebendige Wasser. Wasserläufe und BrunnenLebendige Wasser. Wasserläufe und Brunnen , Sprudelnd, fließend, spritzend, schäumend - lebendiges Wasser bedeutet für jede Art von Garten ein ungemein schückendes Element. Wo genügend Platz zur Verfügung steht, kann ein Bachlauf mit Quelle einen Gartenbereich verzaubern, und ebenso verlangen Wasserspiele wie Springbrunnen oder Schalenbrunnen etwas Raum, um Wirkung zu erzielen. Aber auch in räumlich beschränktem Verhältnissen läßt sich das Thema Wasser realisieren: in Gestalt eines Wandbrunnens am Rand einer Terrasse, als Vogelbrunnen oder Tränke und im Innenraum in Form reizvoller Zimmerbrunnen. Der Autor zeigt die untenschiedlichen Gestaltungsmöglichkeiten für private wie öffentliche Bereiche auf. Praxiserprobte Informationen zur Technik veranschaulichen dem Fachmann wie dem handwerklich geschicktem Laien, worauf es bei der Planung und beim Bau von Brunnen und Wasserläufen ankommt. Wichtige Themen sind hier die Wahl der geeigneten Pumpe, das Verlegen von Wasser- und Elektroleitungen, die Installation einer Beleuchtung und die Wasserreinhaltung. , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 19980511, Produktform: Leinen, Autoren: ZurHausen, Winfried, Abbildungen: 85 Farbfotos, 42 Zeichn., Keyword: Garten; Amateur, Fachschema: Brunnen~Gartenteich - Schwimmteich~Teich / Gartenteich~Garten / Wassergarten~Wassergarten~Wasserspiel (Brunnen), Fachkategorie: Die Natur: Sachbuch, Warengruppe: HC/Garten/Pflanzen/Natur, Fachkategorie: Wassergärten und Gartenteiche, Thema: Orientieren, Text Sprache: ger, Seitenanzahl: 141, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Verlag Eugen Ulmer, Länge: 233, Breite: 177, Höhe: 17, Gewicht: 539, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der ewige BrunnenDer ewige Brunnen , Deutsche Gedichte aus zwölf Jahrhunderten , Automatische Niveauregulierung > Federung & Lenkung , Erscheinungsjahr: 20230316, Produktform: Leinen, Redaktion: Petersdorff, Dirk von, Seitenzahl/Blattzahl: 1167, Abbildungen: mit zahlreichen Vignetten, Keyword: Lyrik; nd; deutsch; Literatur; Klassiker; Lesebuch; Neuausgabe; Brentano; Bachmann; Goethe; Gernhardt; Luther; Udo Lindenberg; Anthologie; Songtexte; Jugend; Alter; Liebe; Aufbruch; Umbruch; Ermutigung; Trost; Natur; Lebenskunst; Lachen; politische Lyrik; Heimweh; Fernweh; Glaube; Zweifel, Fachschema: Anthologie / Belletristik / Lyrik~Literaturwissenschaft~Gedicht / Lyrik~Lyrik, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900)~Lyrik: Anthologien~Literaturwissenschaft: Lyrik und Dichter, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Klassische Lyrik, Lyrik bis 1900, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 216, Breite: 160, Höhe: 44, Gewicht: 1115, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Vorgänger: 2191848, Vorgänger EAN: 9783406676406 9783406536380 9783406041402, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286029128,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kostet eine Bohrung für Grundwasser?
Was kostet eine Bohrung für Grundwasser? Die Kosten für eine Bohrung für Grundwasser können je nach Standort, Tiefe und Art der Bohrung variieren. In der Regel liegen die Kosten für eine Bohrung für Grundwasser zwischen einigen tausend bis zu mehreren zehntausend Euro. Es ist wichtig, dass man sich vorab über die genauen Kosten informiert und gegebenenfalls Angebote von verschiedenen Fachunternehmen einholt. Zudem können auch Genehmigungsgebühren und eventuelle Folgekosten für die Wassernutzung anfallen. **
-
Warum ist das Wasser aus Brunnen kein Trinkwasser?
Das Wasser aus Brunnen ist nicht automatisch Trinkwasser, da es möglicherweise Verunreinigungen wie Bakterien, Viren oder Schwermetalle enthalten kann. Um sicherzustellen, dass das Wasser trinkbar ist, müssen bestimmte Qualitätsstandards eingehalten werden, die durch regelmäßige Tests und Behandlungen gewährleistet werden. **
-
Was ist XDR?
Was ist XDR? XDR steht für Extended Detection and Response und ist eine Weiterentwicklung von traditionellen Sicherheitslösungen wie SIEM (Security Information and Event Management) und EDR (Endpoint Detection and Response). XDR integriert verschiedene Sicherheitsdatenquellen wie Endpunkte, Netzwerke und Cloud-Umgebungen, um ein umfassendes Bild der Bedrohungslandschaft zu erhalten. Durch die Analyse von Daten aus verschiedenen Quellen kann XDR fortschrittliche Angriffe erkennen, untersuchen und darauf reagieren. Unternehmen können so effektiver auf Sicherheitsvorfälle reagieren und ihre Sicherheitsmaßnahmen verbessern. **
-
Wie tief muss die Bohrung für einen Brunnen in der Regel sein und welche Materialien eignen sich am besten für eine effektive und dauerhafte Bohrung?
Die Tiefe einer Brunnenbohrung hängt von der Wasserschicht ab, aber in der Regel liegt sie zwischen 10 und 100 Metern. Am besten eignen sich für eine effektive und dauerhafte Bohrung Materialien wie Stahlrohre, Kunststoffrohre und Zement. Eine fachgerechte Installation und regelmäßige Wartung sind ebenfalls entscheidend für die Langlebigkeit des Brunnens. **
Ähnliche Suchbegriffe für Xdr
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...177,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...118,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...74,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
"Wie tief sollte die Bohrung für einen Brunnen in einer durchschnittlichen Gartenanlage sein?" "Was sind die grundlegenden Schritte für eine erfolgreiche Bohrung in felsigem Untergrund?"
Die Bohrung für einen Brunnen in einer Gartenanlage sollte in der Regel zwischen 10 und 30 Metern tief sein, abhängig von der Wasserversorgung in der Region. Die grundlegenden Schritte für eine erfolgreiche Bohrung in felsigem Untergrund sind die Standortauswahl, die richtige Ausrüstung und Technik für das Bohren sowie die Überprüfung der Wasserqualität und -menge nach Abschluss der Bohrung. **
-
Wie tief muss ein Brunnen gegraben werden, um ausreichend Wasser zu fördern? Gibt es spezielle Techniken, um die Bohrung effizienter zu gestalten?
Die Tiefe eines Brunnens hängt von der geologischen Beschaffenheit des Untergrunds ab. In der Regel muss ein Brunnen zwischen 10 und 100 Metern tief sein, um ausreichend Wasser zu fördern. Spezielle Techniken wie Kreiselpumpen oder Schlagbohrungen können die Effizienz der Bohrung verbessern. **
-
Was ist ein XDR Display?
Was ist ein XDR Display? Ein XDR Display ist ein Display mit extrem hoher Auflösung und Farbgenauigkeit, das von Apple entwickelt wurde. XDR steht für "Extreme Dynamic Range" und bezieht sich auf die Fähigkeit des Displays, einen breiten Kontrastumfang darzustellen. Dadurch werden sowohl dunkle als auch helle Bereiche eines Bildes mit hoher Detailtreue wiedergegeben. XDR Displays werden oft in professionellen Anwendungen wie der Videobearbeitung oder Fotografie eingesetzt, wo eine präzise Farbwiedergabe und Kontrastdarstellung entscheidend sind. **
-
Ist das Grundwasser aus Brunnen von Abwasserkosten befreit?
Die Kosten für die Abwasserentsorgung werden normalerweise nicht auf das Grundwasser aus Brunnen angewendet, da es sich um unbehandeltes Wasser handelt, das nicht in das Abwassersystem gelangt. Die Kosten für die Wassernutzung und gegebenenfalls für die Grundwasserentnahme können jedoch je nach lokalen Vorschriften und Gebührenordnungen anfallen. Es ist ratsam, sich bei den örtlichen Wasserbehörden oder der Gemeindeverwaltung über die genauen Kosten und Gebühren zu informieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.